Un grave incidente de ciberseguridad en el proveedor de tecnología turística Amadeus ha puesto en alerta a la industria aérea internacional
Una vulnerabilidad en el sistema de visualización de reservas del proveedor Amadeus dejó expuesta la información personal de cientos de miles de pasajeros globales, afectando principalmente a las aerolíneas del continente asiático.
El alcance de la filtración
Según confirmaron las investigaciones preliminares, la brecha de seguridad se mantuvo activa entre agosto de 2023 y septiembre de 2026.
Durante este periodo, terceros no autorizados pudieron acceder a bases de datos que contenían nombres completos, números de teléfono, correos electrónicos, itinerarios de vuelo, códigos de reserva y, en determinados casos, documentos de identidad y pasaportes.
Apesar de la gravedad de la exposición de datos personales, tanto Amadeus como las compañías involucradas informaron que no existen evidencias de que los ciberdelincuentes hayan accedido a información bancaria, datos de tarjetas de crédito o credenciales de pago.
Asimismo, la empresa descartó que el incidente haya sido provocado por un ataque de secuestro de datos.
Impacto por aerolíneas
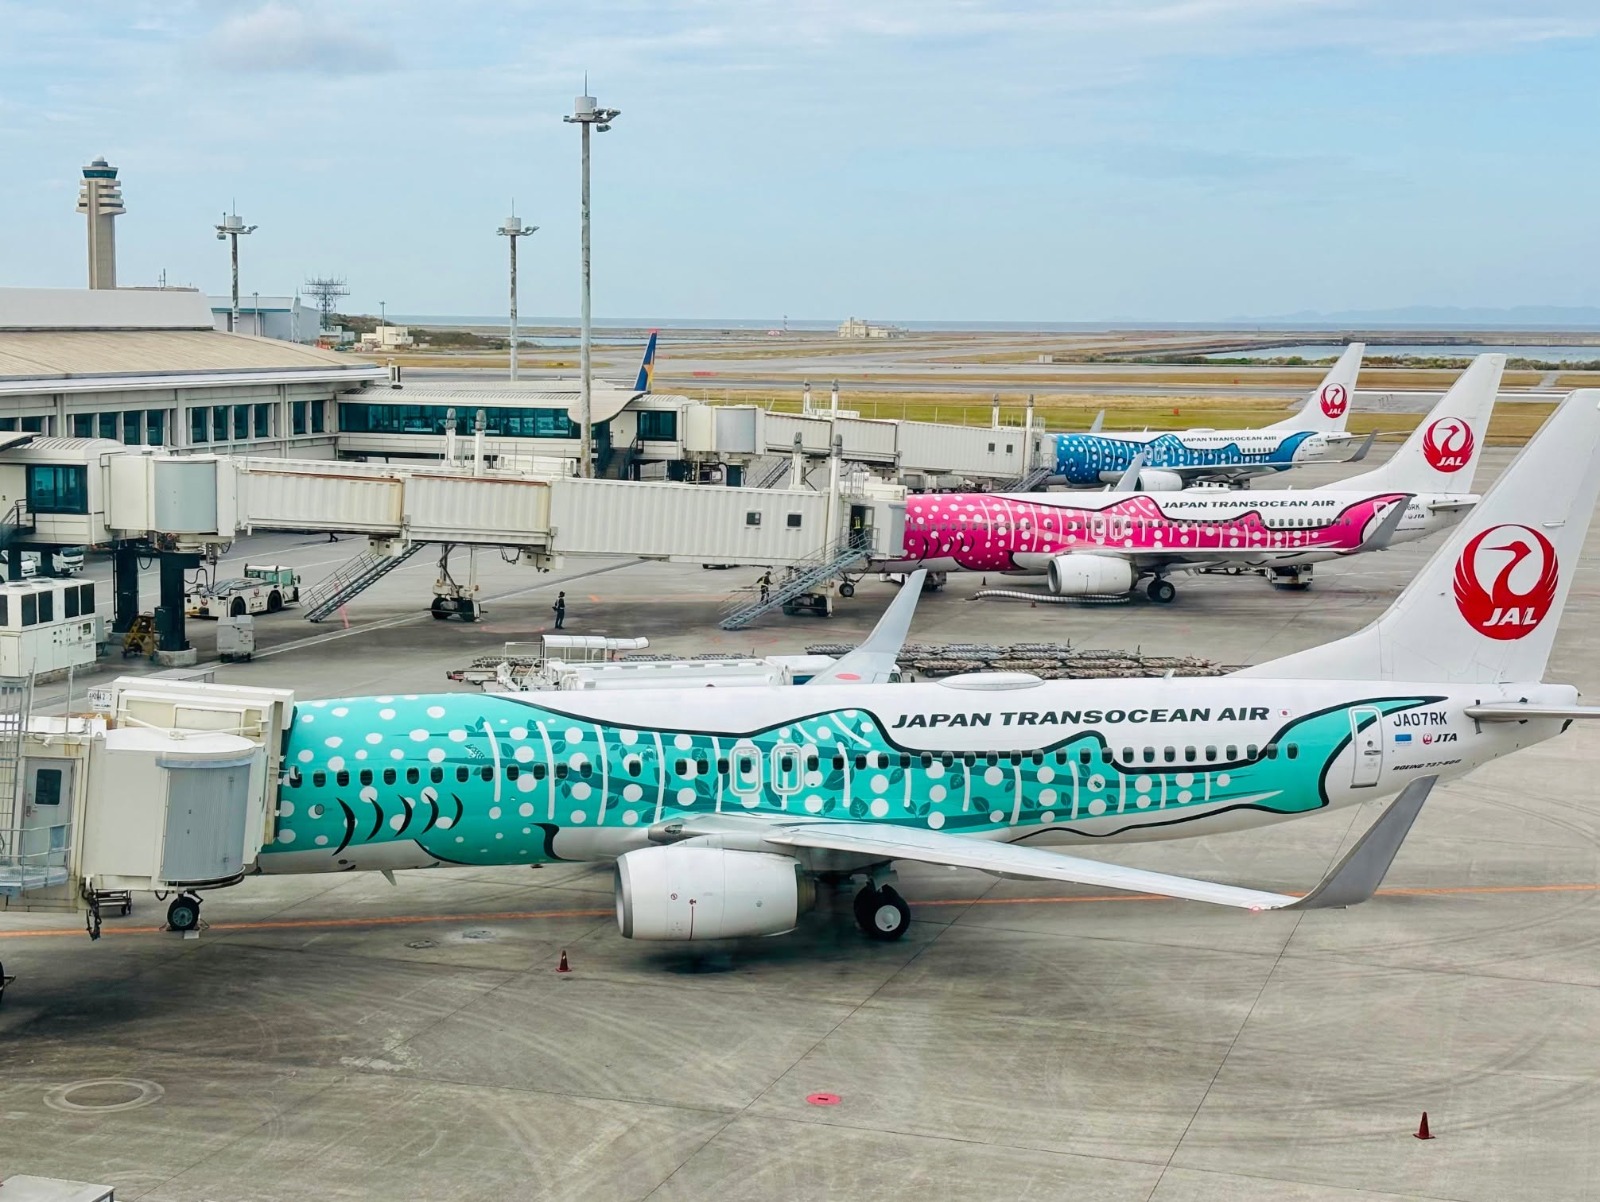
Según publicaciones en medios internacionales, como la agencia EFE, la brecha de seguridad en Amadeus afectó las reservas de grandes aerolíneas asiáticas como Singapore Airlines, Japan Airlines y All Nippon Airways, comprometiendo información sensible de miles de pasajeros.
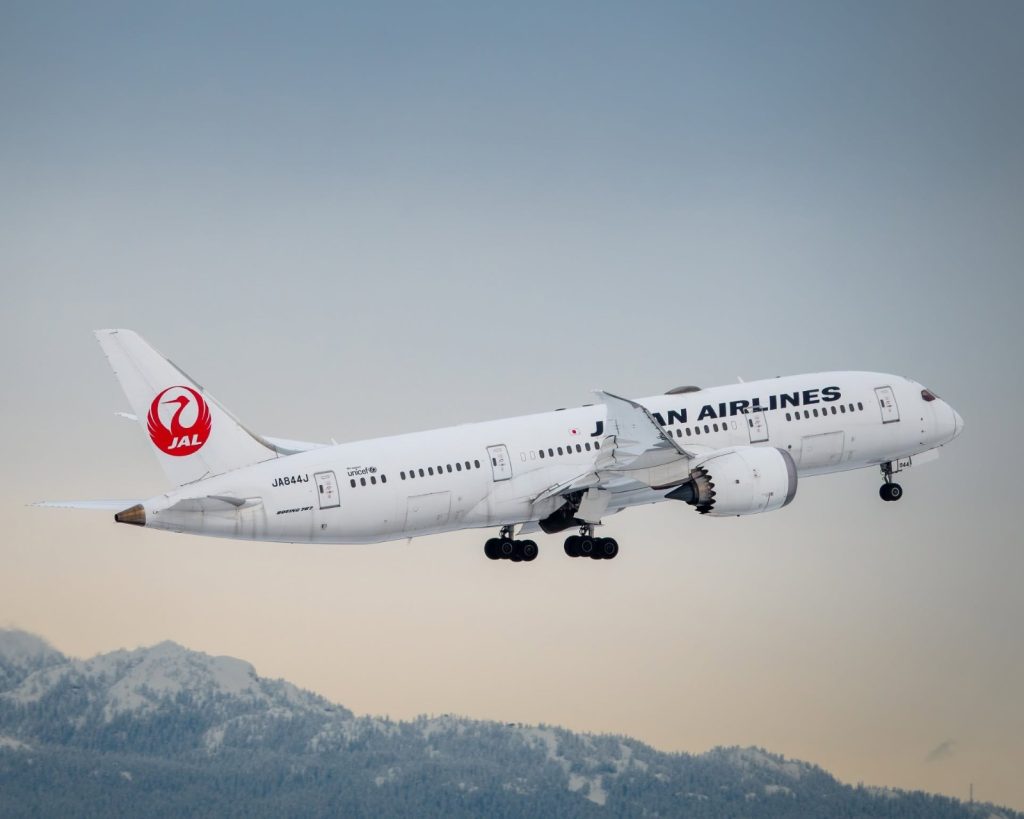
Japan Airlines (JAL): La aerolínea japonesa reportó 92.000 clientes afectados. Los datos expuestos incluyen pasaportes, teléfonos, billetes, asientos, itinerarios y nacionalidades de los usuarios.
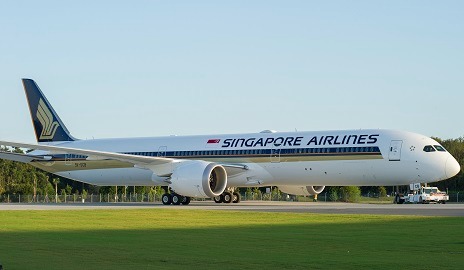
Singapore Airlines (SIA): Confirmó el compromiso de 46.000 registros. La filtración abarca nombres, correos, teléfonos, itinerarios, documentos de viaje y datos de fidelización.
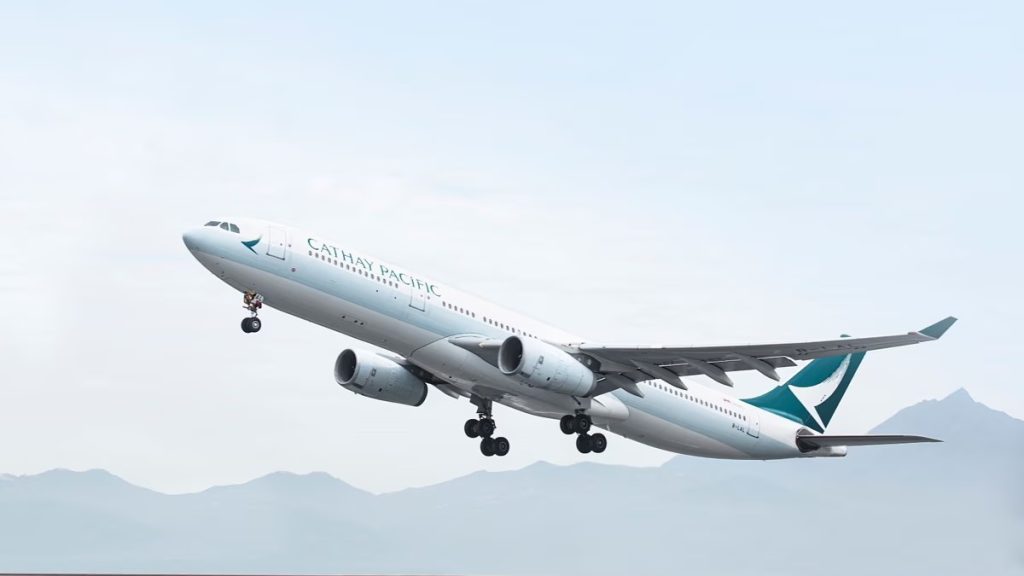
Cathay Pacific Airways: La compañía de Hong Kong registró 53.000 reservas comprometidas. Aseguró que sus sistemas internos operan con normalidad y descartó accesos a datos financieros.
All Nippon Airways (ANA): Notificó el impacto en 37.000 clientes. La aerolínea nipona confirmó que la exposición ocurrió dentro de la infraestructura del proveedor externo.
Malaysia Airlines: Informó que el incidente de ciberseguridad en Amadeus pudo afectar cierta información de sus clientes, aunque aún evalúa el alcance real.
Recomendaciones de ciberseguridad para viajeros
Alerta ante ciberestafas: Mantener precauciones frente a ataques de phishing. Los delincuentes podrían utilizar detalles reales de los vuelos filtrados para generar confianza y realizar fraudes.
El phishing es una estafa digital donde ciberdelincuentes se hacen pasar por empresas legítimas mediante mensajes falsos para engañar a usuarios y robarles información confidencial.
Verificación en canales oficiales Evitar hacer clic en enlaces o llamar a números sospechosos. Verificar cambios de itinerario o reembolsos exclusivamente en la web o aplicación oficial.