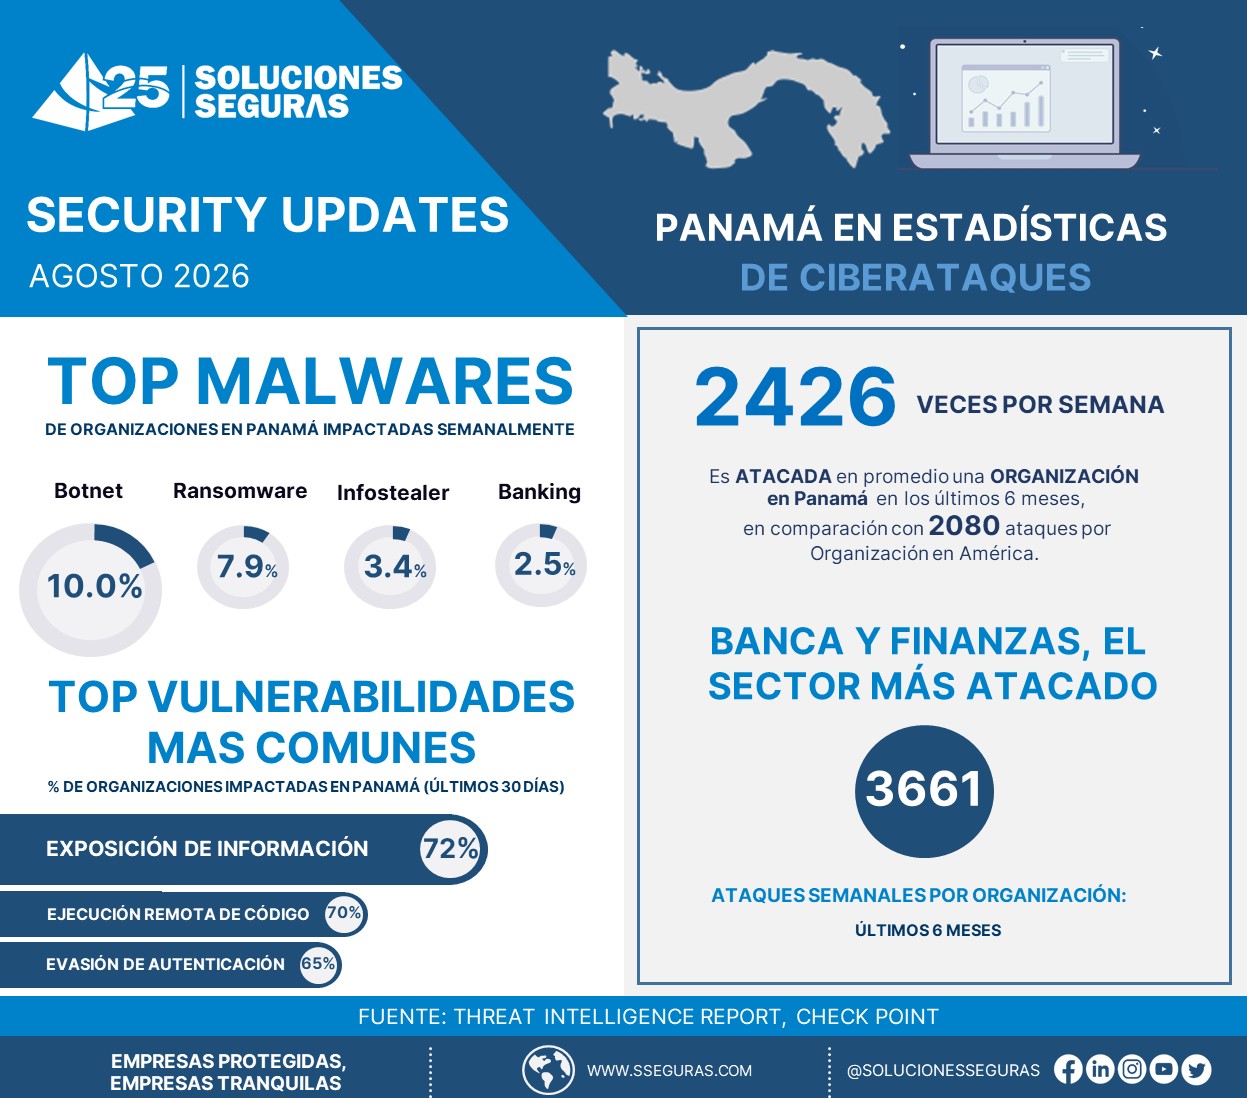
Una organización en el país recibe en promedio 2,426 ciberataques por semana, de acuerdo con el informe de inteligencia de Check Point.
Panamá enfrenta un escenario crítico en ciberseguridad, con un promedio de 2.426 ciberataques semanales por empresa. El último informe de inteligencia de Check Point, partner de Soluciones Seguras, resalta que un 71% de las organizaciones se ven afectadas por la exposición de datos (Information Disclosure), lo que deja vulnerable la información sensible que los ciberdelincuentes aprovechan para diseñar ataques contra estas empresas.
A nivel regional, el 2026 Data Breach Investigations Report de Verizon confirma la tendencia: el phishing actuó como vector de entrada inicial en el 20 % de las brechas analizadas en Latinoamérica y el Caribe, teniendo un 90 % de estas una motivación económica.
Marcas globales en la mira
La información filtrada (como correos, cargos o números telefónicos) permite a los atacantes confeccionar mensajes a la medida. A su vez, el uso no autorizado de marcas de alto reconocimiento sigue siendo una constante: Microsoft, Apple, Google y Amazon concentraron cerca del 50 % de los intentos de phishing por suplantación de marca detectados por Check Point Research en el primer trimestre de 2026.
El Informe de Ciberseguridad 2026 de Check Point ratifica a la ingeniería social como el vector primario de ataque durante 2025, extendiéndose más allá del correo electrónico hacia aplicaciones de mensajería, llamadas, herramientas de colaboración laboral, sitios web falsos y suplantaciones de identidad en tiempo real.
“Una filtración de datos puede facilitar ataques de ingeniería social más personalizados y convincentes. Por ello, las organizaciones deben proteger sus sistemas, información e identidades digitales”, advierte Eli Faskha, CEO de Soluciones Seguras.
Medidas de mitigación para reducir la superficie de ataque
Frente a las consecuencias de estos incidentes —que abarcan pérdidas financieras, accesos no autorizados y daños reputacionales—, los especialistas recomiendan articular una estrategia integral de ciberseguridad basada en cuatro pilares:
- Autenticación Multifactor (MFA): Implementar capas adicionales de verificación en todos los accesos para impedir que una contraseña comprometida permita vulnerar una cuenta.
- Contraseñas robustas y únicas: Evitar la reutilización de credenciales entre plataformas para contener el alcance de eventuales filtraciones.
- Capacitación continua: Entrenar permanentemente al personal en la detección de maniobras de ingeniería social que empleen datos reales para manipular a las víctimas.
- Modelo Zero Trust (Confianza Cero): Eliminar la confianza implícita, verificando individualmente cada solicitud de acceso de usuarios, aplicaciones y dispositivos según los permisos estrictamente necesarios.
“Las nuevas técnicas de suplantación obligan a las organizaciones a reforzar sus mecanismos de verificación de identidades, especialmente en solicitudes relacionadas con dinero, credenciales o información sensible”, concluye Faskha.